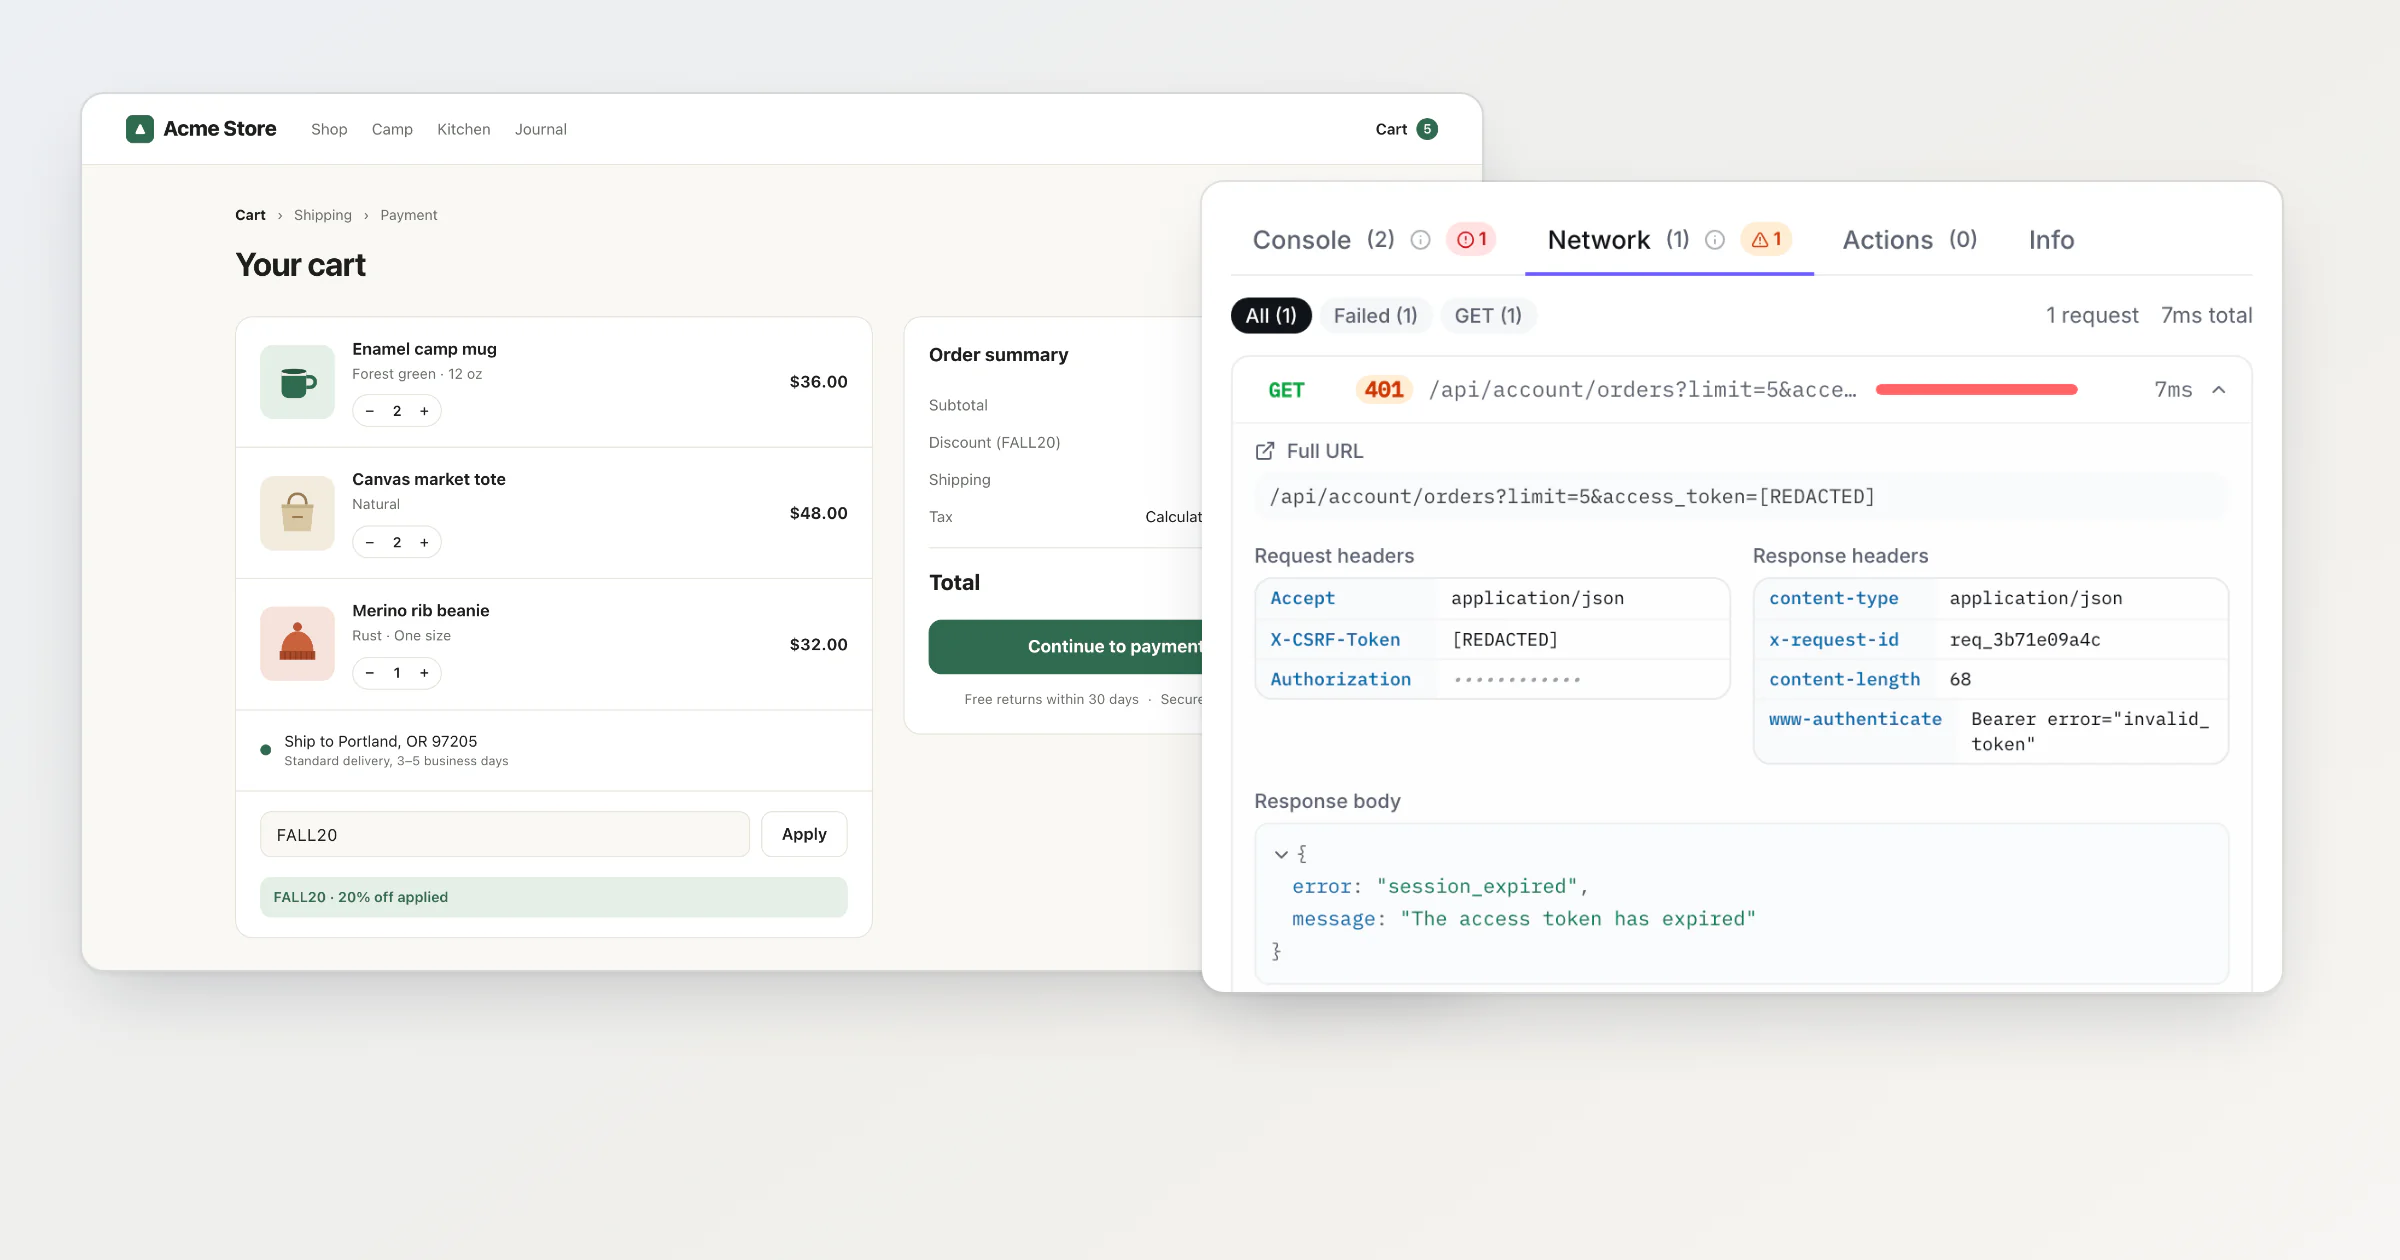
Un fichier HAR est un enregistrement JSON de chaque requête que le navigateur a faite pendant que ses outils de développement étaient ouverts : URL, en-têtes, cookies, corps des requêtes et des réponses, durées. Pour en créer un, ouvrez les outils de développement sur l'onglet Network, activez l'option qui conserve le journal d'un chargement de page à l'autre, refaites ce qui a posé problème, puis exportez.
Chrome et Edge
Ouvrez la page qui pose problème.
Appuyez sur F12, ou sur Cmd+Option+I sur un Mac, et sélectionnez l'onglet Network.
Cochez Preserve log, pour conserver la liste malgré les rechargements et les redirections.
Rechargez la page et refaites ce qui a posé problème.
Cliquez sur Export HAR (sanitized)... dans la barre en haut du panneau Network, et enregistrez le fichier.
Par défaut, Chrome exporte le fichier nettoyé. Celui-ci ne contient pas les en-têtes Cookie, Set-Cookie et Authorization. Si une équipe de support vous les demande, activez Allow to generate HAR with sensitive data dans Settings → Preferences → Network, puis choisissez Export HAR (with sensitive data) dans le menu d'export.
Edge utilise les mêmes libellés, d'après Microsoft. Ses paramètres s'ouvrent depuis le menu « … », Customize and control DevTools, en haut à droite des outils de développement.
Firefox
Ouvrez la page qui pose problème.
Appuyez sur F12, ou sur Cmd+Option+I sur un Mac, et sélectionnez Network.
Ouvrez le menu à l'icône d'engrenage en haut à droite du panneau et cochez Persist Logs.
Rechargez la page et refaites ce qui a posé problème.
Dans le même menu, choisissez Save All As HAR.
Je n'ai pas trouvé d'export nettoyé dans le menu de Firefox : partez donc du principe que le fichier contient vos cookies.
Safari
Activez le menu pour les développeurs : Safari → Settings → Advanced → Show features for web developers.
Ouvrez la page, choisissez Develop → Show Web Inspector (Cmd+Option+I), et sélectionnez l'onglet Network.
Activez Preserve Log.
Rechargez la page et refaites ce qui a posé problème.
Cliquez sur Export, ou appuyez sur Cmd+S, et enregistrez le fichier.
Sur un iPhone, activez Settings → Safari → Advanced → Web Inspector, branchez le téléphone à un Mac et inspectez la page depuis le menu Develop de Safari sur le Mac. Pour Chrome sur Android, activez le débogage USB et ouvrez chrome://inspect dans Chrome sur un ordinateur.
Ce que contient un fichier HAR
Un fichier HAR, c'est du JSON brut. Pour chaque requête, il contient la méthode, l'URL avec ses paramètres, les en-têtes de requête et de réponse, les cookies, les données envoyées, la réponse elle-même, et la durée de chaque phase : DNS, connexion, TLS, attente, téléchargement. Cela couvre le HTML de la page, ses scripts, ses images et ses polices, pas seulement les appels d'API.
Un HAR issu d'une session connectée contient aussi ce qui vous authentifie : le cookie de session, l'en-tête Authorization, et souvent des jetons dans les URL et dans les réponses JSON. Entre le 28 septembre et le 17 octobre 2023, un attaquant a eu accès à des fichiers que 134 clients d'Okta avaient déposés sur son système de support, et certains étaient des fichiers HAR. D'après Okta, l'attaquant s'est servi des jetons de session qu'ils contenaient pour prendre le contrôle des sessions de cinq clients.
Ce qu'il faut retirer avant de l'envoyer
L'export nettoyé de Chrome supprime ces trois en-têtes et garde tout le reste. Notamment :
les jetons dans les URL, comme
?token=,?code=ou?key=;les en-têtes personnalisés comme
X-Api-Key;les corps de réponse qui contiennent des jetons, comme la réponse à une requête de connexion.
Ouvrez le fichier dans un éditeur de texte et cherchez token, key, secret, session, password, Bearer et votre adresse e-mail. Le HAR sanitizer de Cloudflare supprime les cookies de session et les JSON Web Tokens dans le navigateur, sans mettre le fichier en ligne. Une fois le fichier envoyé, déconnectez-vous du site. Si le site met fin aux sessions sur son serveur à la déconnexion, les cookies du fichier ne fonctionnent plus.
Quand c'est vous qui demandez un HAR
Demander un HAR, c'est faire passer le client par les cinq étapes ci-dessus, dans un panneau du navigateur qu'il n'a peut-être jamais ouvert, puis lui demander de vous envoyer un fichier qui contient sa session. J'ai conçu le widget de BugDump pour qu'il envoie les requêtes de la page avec le rapport de bug : le client n'ouvre jamais les outils de développement. Dès que son script démarre, le widget enregistre les requêtes que votre page fait avec fetch et XMLHttpRequest : méthode, URL, statut, durée, les en-têtes de requête que votre code passe à fetch (aucun pour XMLHttpRequest), les en-têtes de réponse, et les corps si vous activez captureNetworkBodies.
Voici ce que ça donne pour une requête qui transporte des secrets. Sur la boutique de démonstration que j'utilise pour mes captures d'écran, le code de la boutique a demandé les dernières commandes d'un client avec un jeton dans l'URL, un en-tête Authorization et un jeton CSRF, et l'API a répondu 401 session_expired. Le client, Daniel, est fictif, et un script l'a fait passer par le vrai widget. Il a écrit : « Tried to open my last order from the cart and it says my session expired. I signed in five minutes ago. » Autrement dit, il a voulu ouvrir sa dernière commande depuis le panier, on lui a répondu que sa session avait expiré, alors qu'il s'était connecté cinq minutes plus tôt.
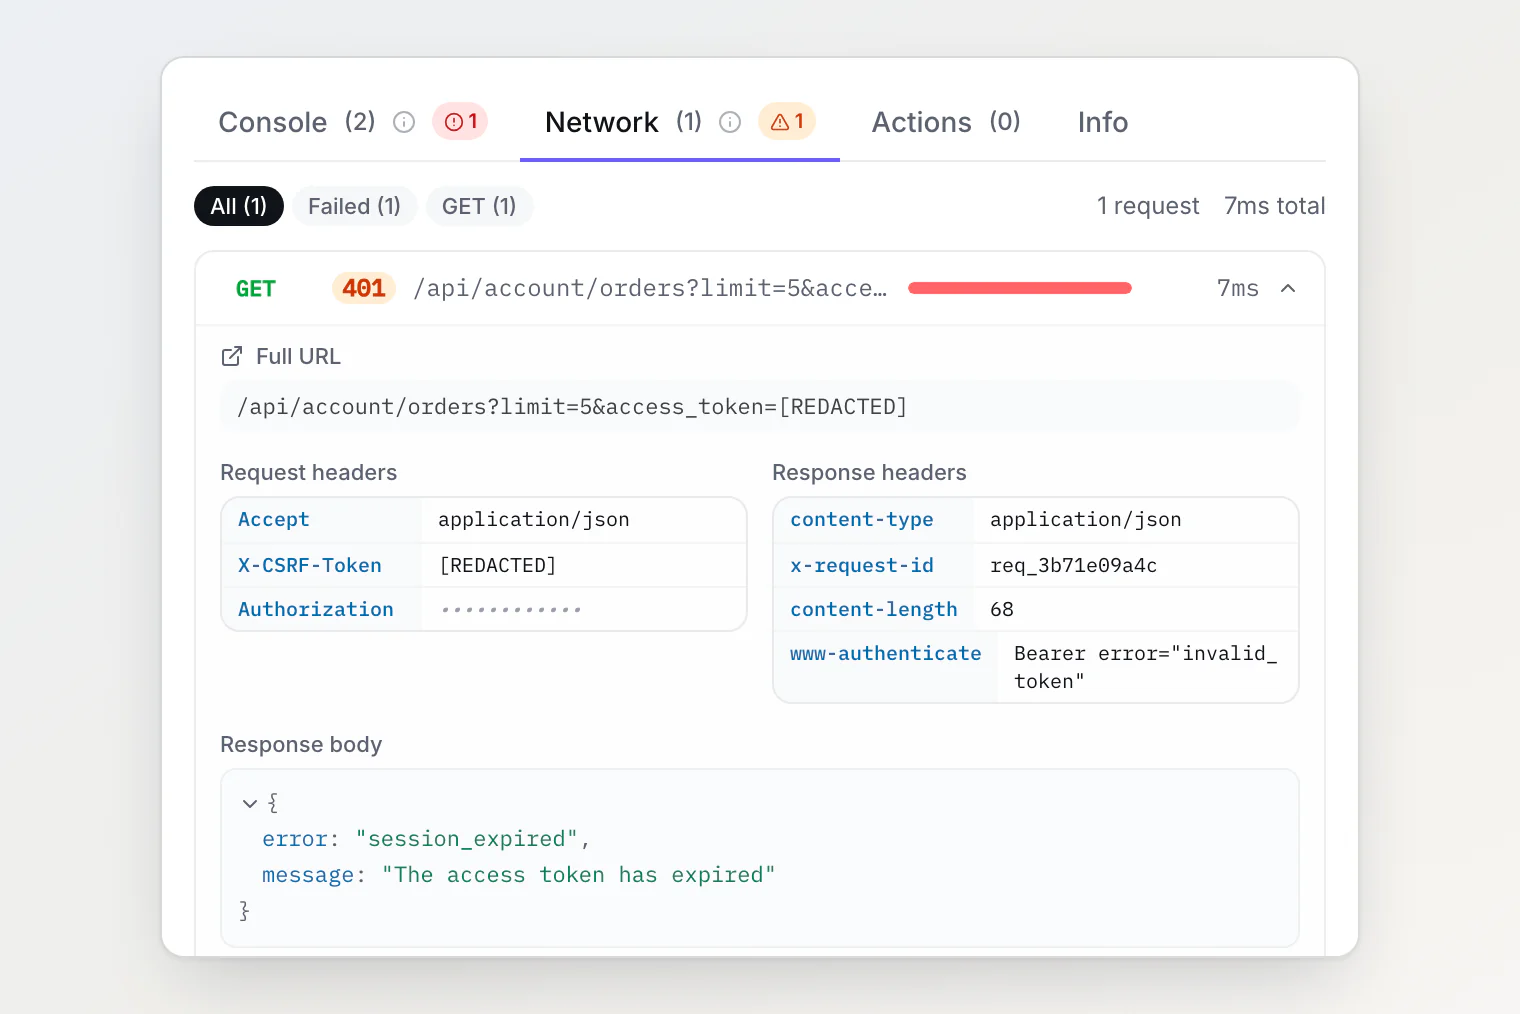
Le rapport garde ce dont le développeur a besoin : la 401, session_expired, et l'en-tête www-authenticate qui indique que le jeton n'était pas valide. Les secrets, eux, n'y sont pas arrivés :
Avant d'enregistrer un rapport, le serveur remplace par
[REDACTED]les valeurs des en-têtes, des paramètres d'URL et des champs JSON ou de formulaire dont le nom contient des mots commetoken,secret,password,session,api_key,jwtoucsrf. La valeur d'Authorizationest elle aussi enregistrée comme[REDACTED], et l'application l'affiche sous forme de points.Les cookies n'y arrivent jamais. Les scripts d'une page ne peuvent lire ni l'en-tête
Cookieque le navigateur ajoute, ni un en-tête de réponseSet-Cookie, donc le widget ne les voit jamais.Les corps des requêtes et des réponses restent exclus tant que vous ne les activez pas. Cette boutique les active, donc la 401 est arrivée avec son corps.
Quand il vous faut quand même le HAR
Le widget voit ce que voient les scripts de la page. Demandez un HAR quand le problème se trouve dans ce qu'ils ne voient pas :
les requêtes faites avant le démarrage du script du widget, comme les premiers appels d'API au chargement de la page ;
le document HTML, les scripts, les feuilles de style, les images et les polices : le rapport contient l'URL, la durée et la taille des 20 derniers, mais ni statut, ni en-têtes, ni corps ;
un échec CORS : la page ne reçoit qu'une erreur réseau, alors que le HAR montre la requête preflight
OPTIONSet les en-têtes de réponse que le navigateur a rejetés ;chaque étape d'une redirection, les réponses que le navigateur a tirées de son propre cache, et les en-têtes du document et des fichiers statiques ;
le trafic WebSocket ;
une longue session : le widget garde les 150 dernières requêtes, ou 1 000 pendant que l'auteur du rapport enregistre son écran, et les 32 768 premiers caractères de chaque corps.
Questions sur les fichiers HAR
Peut-on envoyer un fichier HAR sans risque ? Seulement à quelqu'un à qui vous confieriez votre session, et seulement après avoir retiré les cookies et les jetons. Se déconnecter aide aussi, si le site met fin à ses sessions sur le serveur.
Comment ouvrir un fichier HAR ? Dans Chrome et Edge, faites-le glisser sur la liste des requêtes du panneau Network ou cliquez sur Import HAR. Dans Firefox, choisissez Import HAR dans le menu à l'engrenage. Dans Safari, cliquez sur Import dans l'onglet Network. C'est du JSON, donc n'importe quel éditeur de texte l'ouvre aussi.
Pourquoi mon fichier HAR est-il vide ? Les outils de développement n'enregistrent que lorsqu'ils sont ouverts. Ouvrez-les d'abord, puis rechargez la page et refaites les étapes.
Pour aller plus loin
Voir les erreurs de console de vos utilisateurs, sans DevTools : la même idée pour la console, du navigateur de l'utilisateur jusqu'à votre rapport.
Comment capturer les logs console et les requêtes réseau d'un utilisateur : comment envelopper
fetchetXMLHttpRequestsans casser la page que vous observez.La relecture de session sans la surveillance : ce que BugDump enregistre, ce qu'il laisse de côté, et comment désactiver chaque partie.